 Anthropic · Cyber Verification Program 공식 평가 도표
보안 작업을 위해 Claude의 강력한 모델을 쓰려는 작은 보안팀과 개인 연구자에게 신청 경로가 넓어졌다. Anthropic은 10월 6일 Project Glasswing과 기존 사이버 검증 프로그램(CVP)을 하나로 통합해 세 등급으로 개편했다. 개인 연구자는 방어용 접근만 신청할 수 있다. 승인을 받아도 Pro의 Mythos 5.1은 구독 기본 할당량이 아니라 별도 사용 크레딧으로 이용한다. 모델에 접근할 자격과 추가 비용 없이 쓸 수 있는 범위는 서로 다른 조건이다.
개인 연구자도 신청하는 방어용 접근, 침투 테스트는 별도
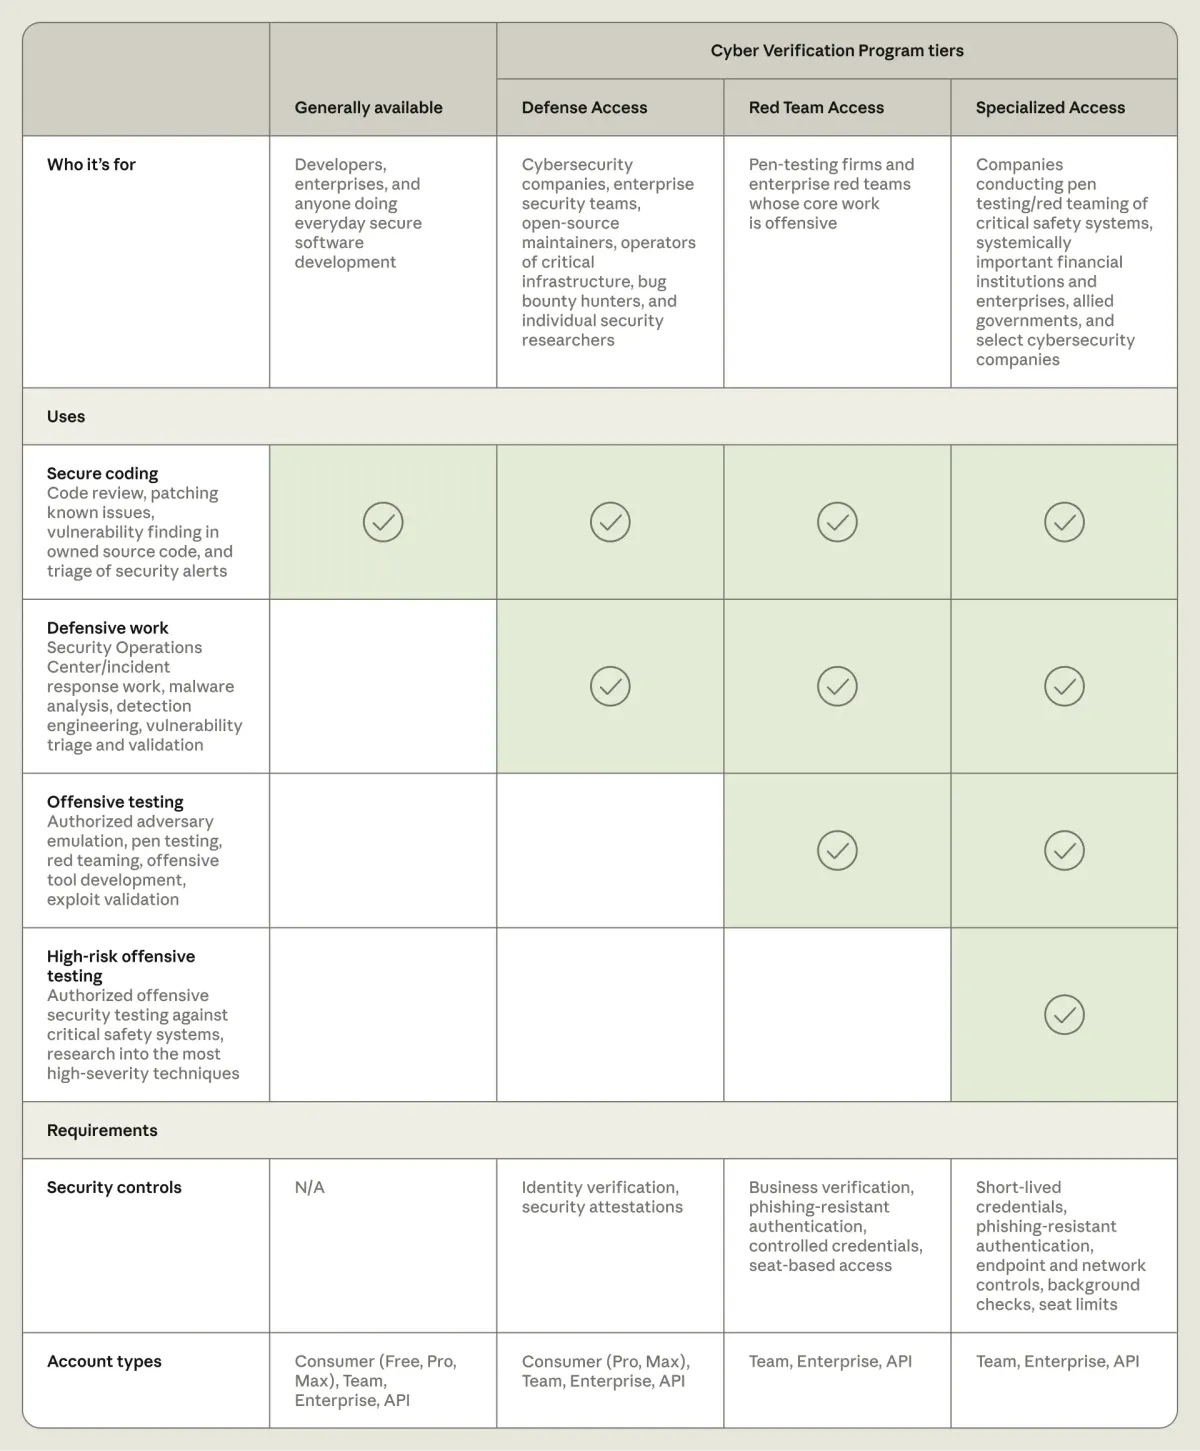
Defense Access는 보안 관제·사고 대응, 악성코드 분석, 취약점 분석과 검증 등 방어 업무를 위한 등급이다. 회사·비영리기관·대학의 보안팀뿐 아니라 작은 보안업체, 오픈소스 관리자, 취약점을 보고한 실적이 있는 개인 연구자를 대상 예시로 명시했다. 대형 기관만을 위한 신청 경로는 아니다. 다만 신청자 검증과 요구되는 보안 통제 확인을 거치므로 예시 대상에 해당한다고 바로 승인을 받은 것은 아니다.
Red Team Access는 여기에 허가된 침투 테스트와 레드팀 작업을 더한다. 기업 내부 레드팀·정부 레드팀·보안 및 침투 테스트 업체 등이 대상이며 현재 개인 연구자는 신청 대상이 아니다. 조직도 테스트 권한이 있는 시스템에서만 작업할 수 있다. 랜섬웨어 배포나 물리적 피해·대규모 장애를 일으킬 수 있는 작업, 고위험 안전 시스템 침투 시험에는 실시간 차단이 남는다.
가장 적은 사이버 차단을 적용하는 Specialized Access는 항공 운항·전력망·통신·은행 간 전송처럼 사람의 생명이나 시장에 영향을 줄 수 있는 안전 시스템을 시험할 권한이 있는 제한된 조직을 위한 등급이다. Anthropic은 미국 정부와 협력해 조직별로 깊이 심사한다고 밝혔다. 기존 Glasswing 참여자는 이 등급으로 옮기며 현재 모델에는 재승인을 요구하지 않는다.
유료 구독이 곧 무제한 보안 권한은 아니다
공식 도움말은 유료 플랜의 개인 연구자가 Defense Access를 신청할 수 있다고 명시한다. Pro에서 승인된 Mythos 5.1을 이용하려면 사용 크레딧을 켜야 하며, 플랜에 포함된 기본 사용량을 차감하는 방식이 아니다. Max에서는 Mythos 5.1과 Fable이 주간 사용 한도의 최대 50%를 함께 쓰며 두 모델이 각각 50%씩 별도 한도를 받는 것이 아니다. 이 사용은 일반 플랜 한도에도 포함된다. 공동 할당량을 다 쓰면 크레딧으로 계속 이용하거나 다른 모델로 바꿀 수 있다.
신청 심사와 실제 접근 배정도 별개다. 도움말은 조직별로 한 번 신청하고, 조직 안 개인이 각각 신청하는 대신 관리자가 사용자를 배정하도록 안내한다. 독립 연구자·관리자·버그바운티 참여자는 개인으로 신청한다. 검토 결과나 추가 정보 요청을 이메일로 보내는 목표는 7영업일 이내이며 승인 보장이 아니다. Pro·Max·Team은 승인된 프로그램이 조직 수준에 연결되고, Console/API 조직은 사용할 작업 공간에 프로그램을 배정해야 한다. 제삼자 클라우드의 Mythos 접근은 승인보다 약 5영업일 늦게 제공될 수 있다.
발표는 Claude Platform·Google Cloud Vertex AI·Microsoft Foundry에서 CVP를 제공한다고 안내한다. Amazon Bedrock은 Enterprise Frontier Safeguards 대상 고객에 한정한다. 프로그램 참여에는 악용 감시를 위한 데이터 보존이 원칙적으로 요구되며 기존 특정 모델의 무보존 접근 고객에 대한 예외도 명시했다. 무보존과 안전 장치를 결합하는 새 EFS는 가을 중 제공 예정으로, 이번 발표 시점에 이미 모든 고객에게 출시됐다고 해석하면 안 된다.
새 차이는 모델 이름이 아니라 허용되는 작업 범위
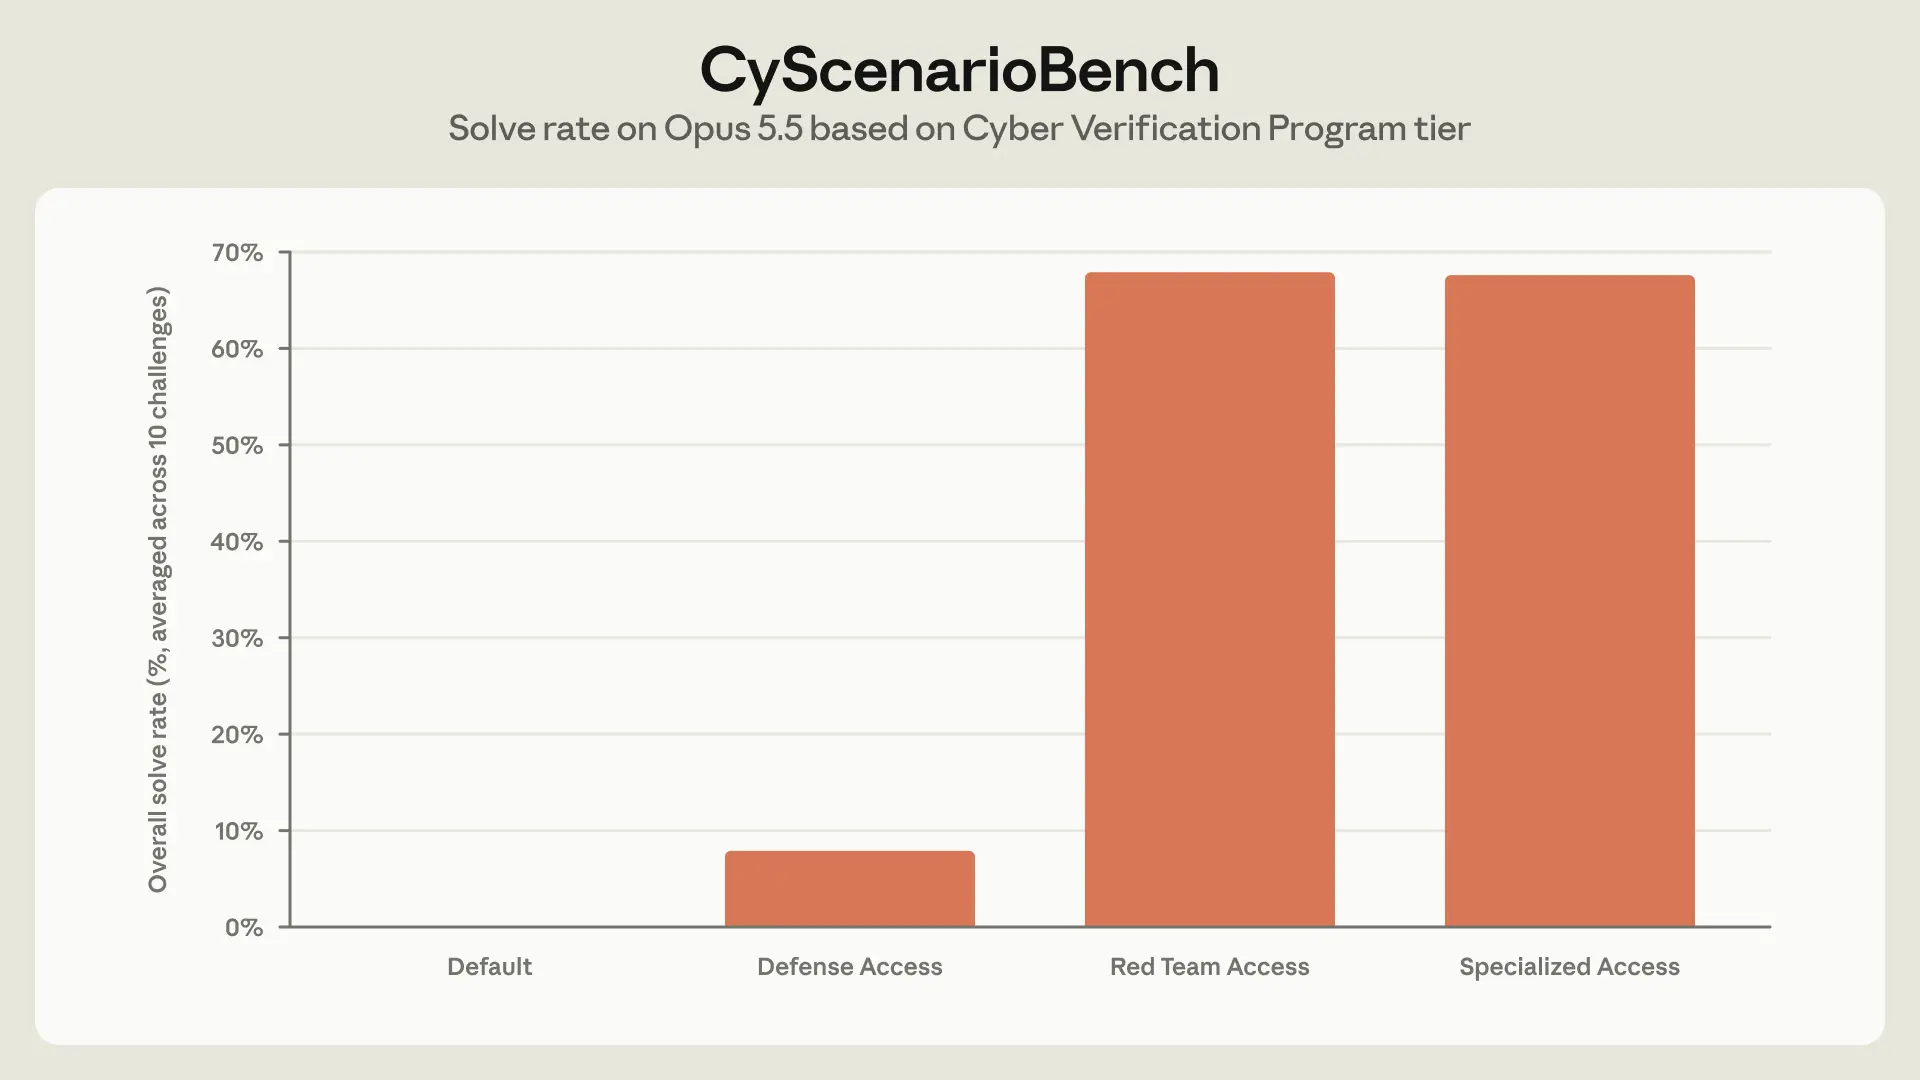
대표 도표는 Anthropic이 Opus 5.5로 수행한 CyScenarioBench 평가다. 10개 다단계 사이버 과제를 각각 다섯 번 시도했을 때 일반 접근은 첫 요청에서 모두 차단됐고, 방어용은 50회 중 46회가 진행 도중 차단됐다. 레드팀에서는 차단 없이 50회 중 34회를 완료했다. 이는 특정 공격적 시험 시나리오를 등급별로 다르게 허용하도록 설계했다는 회사 평가 결과다. 모든 보안 업무의 성공률이나 실제 공격 피해가 늘었다는 실측으로 바꿀 수는 없다.
일반 공개 모델에서도 코드 검토, 알려진 문제 수정, 본인이 소유한 소스의 취약점 찾기, 보안 알림 분류는 계속 할 수 있다. 이번 변화의 핵심은 평범한 코드 점검까지 새 신청을 해야 한다는 것이 아니라, 더 강한 보안 작업을 필요한 사람에게 검증 수준별로 개방하는 방식이다.
출처로 확인한 내용
5건
10/6 발표는Glasswing/CVP를 통합3등급으로 개편하며각등급에Mythos5.1/Opus5.5/Sonnet5.5 등접근을포함한다.

Defense에작은보안업체·오픈소스관리자·취약점보고실적있는개인연구자예시,RedTeam은조직만·허가된시스템시험·고위험차단유지다.
Specialized는권한있는제한된조직의안전시스템시험용이며미정부협력심사;기존Glasswing현재모델재승인불필요다.
개인유료플랜은Defense만;Pro Mythos는기본할당아닌크레딧,Max는Fable과주간최대50%공유·일반한도에도포함;조직당1회신청·API워크스페이스배정·클라우드Mythos약5영업일지연이다.

회사CyScenarioBench10과제각5회평가에서일반첫요청전부차단,Defense46/50차단,RedTeam차단0/완료34/50이다.