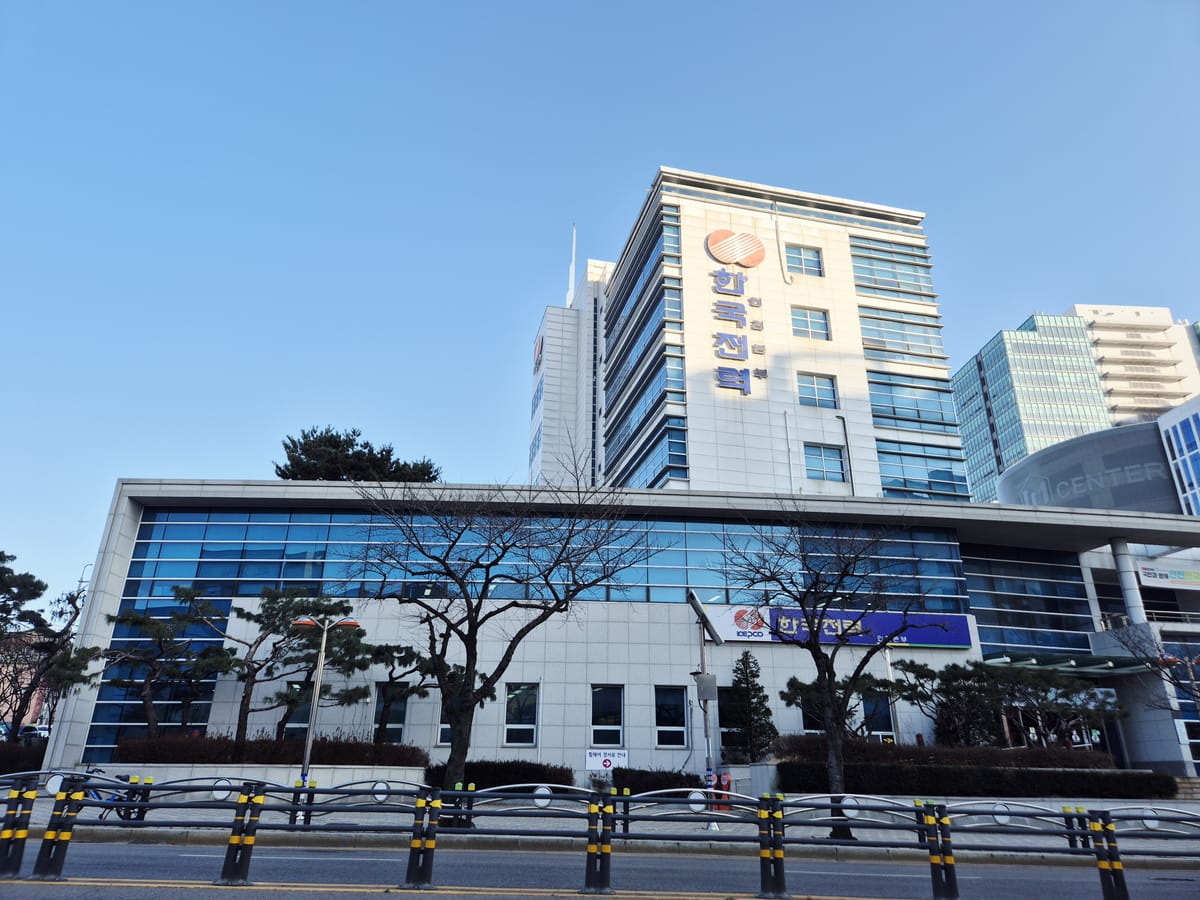
 Narubaru7 · 한국전력공사 인천본부 자료사진(2026-01-02) · CC BY 4.0 · 원본 그대로
한국전력공사는 직원 약2만4천명의 이름·소속·전화번호가 외부 웹페이지에 노출됐으며, 해당 정보의 삭제를 완료했다고 밝혔다.10월4일 공개한 회사 입장문은 고객 정보가 노출된 사건은 아니라고 설명한다. 직원 정보의 실제 노출, 회사가 완료했다고 밝힌 대응, 앞으로 진행하겠다는 조사·구제는 구분해 볼 필요가 있다.
회사가 확인한 범위는 직원 이름·소속·전화번호
입장문에 따르면 한전은10월1일 오후3시59분 직원 정보가 외부 웹페이지에 노출된 사실을 인지했다. 회사가 밝힌 항목은 이름과 소속, 전화번호다. 주민등록번호 등 고유식별정보와 민감정보는 포함되지 않았다는 설명이다. 한전은 고객 정보는 별도의 시스템으로 관리한다며 이번 노출 대상에 고객 정보가 들어가지 않았다고 밝혔다. 이는 회사가 공개한 확인 범위이며, 아직 발표되지 않은 조사 결과나 독립된 보안 검증으로 확대해 해석하지 않는다.
삭제·개별 통지와 향후 피해 구제는 다른 단계
한전은 인지 직후 내부 직원 정보 시스템의 접속을 차단하고 외부 웹페이지 운영자에게 삭제를 요청했으며, 노출 정보 삭제를 완료했다고 설명했다. 비상 대응본부를 구성해 관계기관과 협조하고 있다는 입장이다. 직원에게는 문자와 이메일로 노출 경위 및2차 피해 예방 안내를 개별 통지했다고 밝혔다. 따라서 삭제 요청만 해 둔 상태라는 주장과 회사의 현재 설명은 서로 다르다. 다만 삭제 완료는 회사의 발표로 귀속하며, 외부에 복사된 모든 정보까지 회수됐다고 단정하지 않는다.
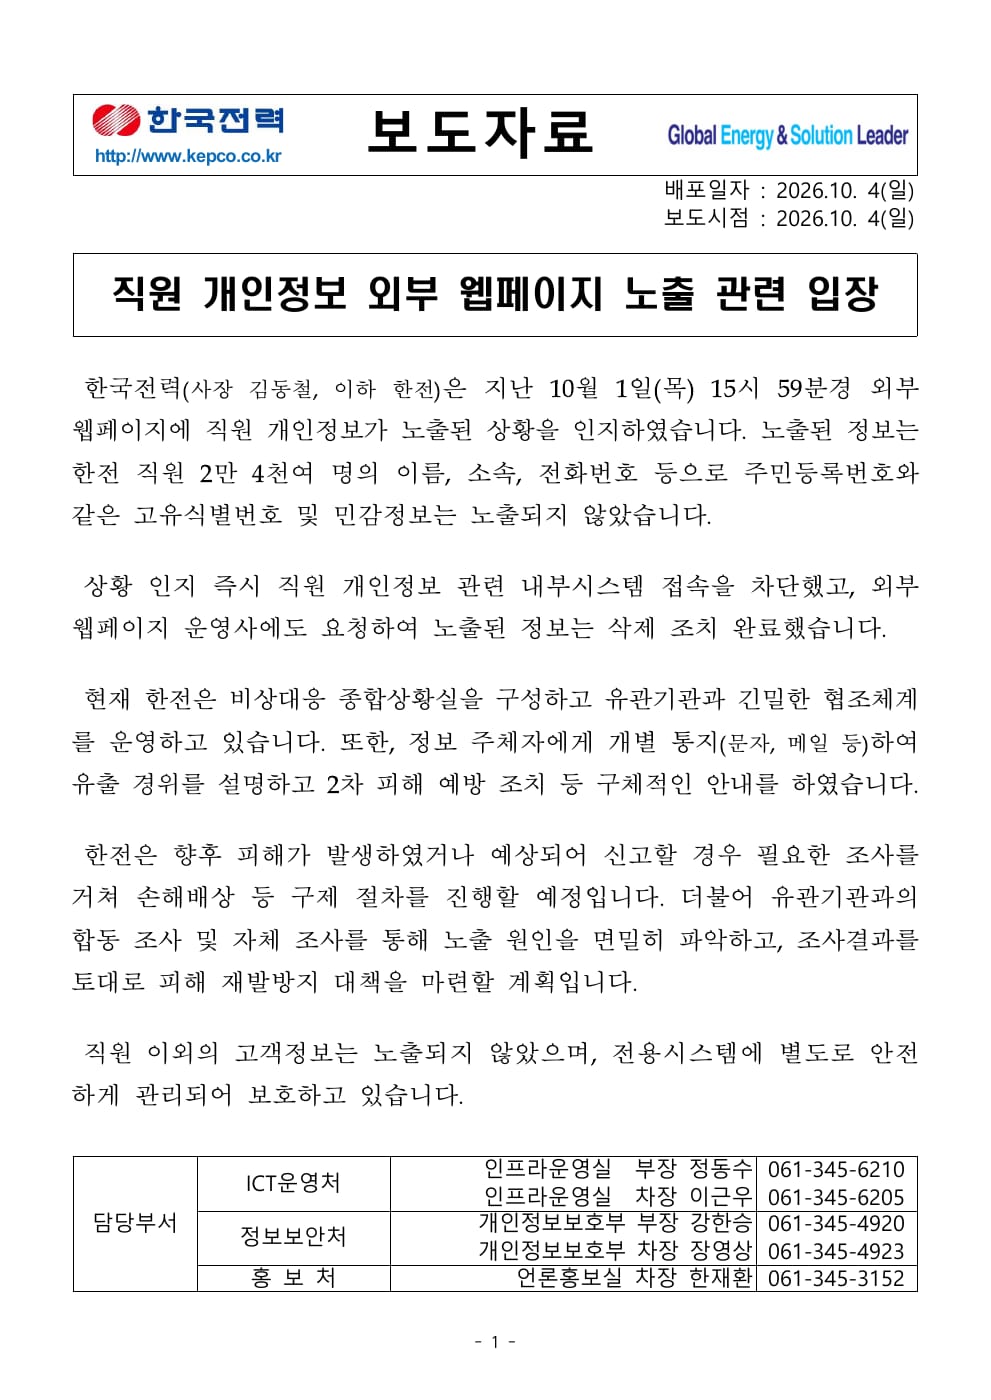
실제 피해가 발생했거나 피해가 예상되는 신고를 받으면 내용을 조사해 배상·구제 절차를 진행하겠다는 내용은 앞으로의 계획이다. 모든 직원에게 보상이 지급됐다거나 정액 보상이 확정됐다는 발표가 아니다. 당사자가 확인해야 할 것은 자신의 개별 통지 내용과 회사가 안내하는 신고 절차다. 이번 입장문만으로 특정 직원의 피해 발생 여부나 보상 액수를 판단할 수는 없다.
원인과 재발 방지책은 조사 뒤
회사는 자체 및 관계기관 합동 조사로 원인을 확인하고 결과에 따라 재발 방지 조치를 시행하겠다고 밝혔다. 입장문은 구체적인 침입 방식이나 특정 검색 서비스·업체를 원인으로 확정하지 않는다. 공개된 항목과 대응은 보도할 수 있지만, 원인이 발표되기 전에 해킹 수법이나 책임 주체를 임의로 채워 넣을 근거는 없다. 대표 사진은 인천본부의1월 자료사진으로, 이번 정보 노출이 그 건물에서 발생했다는 의미가 아니다.
출처로 확인한 내용
5건
회사는10월1일15시59분 노출 사실을 인지했다고 밝혔다.
회사가 밝힌 범위는 직원 약2만4천명의 이름·소속·전화번호다.
회사는 노출 정보 삭제와 직원 개별 통지를 완료했다고 설명했다.
회사는 고객 정보가 별도 시스템에 있어 노출되지 않았다고 밝혔다.
원인 조사와 신고 피해 조사·구제는 향후 계획으로 밝혔다.
 Wikimedia Commons