 Meta · Muse 공식 소개 영상, 제품 소개 자료
AI에게 중고 거래를 맡긴 뒤 ‘주소를 알려주기 전에 다시 물어볼 것’이라고 기대했다면, 처음 고른 권한부터 확인할 필요가 있다. Meta의 개인 AI 에이전트 Muse에서 ‘항상 허용’은 매 행동을 새로 승인한다는 뜻이 아니다. 이미 허용한 범위 안의 작업은 다시 묻지 않고 이어질 수 있다. 주소 전달을 문제 삼았던 이용자의 후속 설명도 이 차이를 보여준다.
주소를 직접 준 것과 전달 시점에 동의한 것은 달랐다
유튜버 Matt Robb는9월29일 Threads 후속 글에서 Muse 팀과 활동 기록을 살펴봤다고 밝혔다. 그는 Facebook Marketplace 관련 권한에서 ‘Allow One Time’과 ‘Allow Always’ 중 후자를 골랐고, 물건을 가져갈 주소도 자신이 제공했다고 설명했다. 다만 구매 제안을 수락하거나 상대에게 정보를 보내기 전에는 추가 확인을 받을 것으로 생각했다고 덧붙였다.
그의 설명에 따르면 지속 허용에는 제공한 정보가 들어간 양식으로 메시지를 보내는 권한이 포함돼 있었다. 따라서 이 사례를 ‘AI가 몰래 주소를 알아냈다’는 사건으로 바꿔 말할 수는 없다. 반대로 주소를 입력했다는 이유만으로 사용자가 모든 전달 시점과 상대를 예상했다고 볼 수도 없다. 원래 부여한 권한과 이용자가 기대한 승인 절차 사이의 간극이 핵심이다. 이 글은9월 사건의 후속 설명을 바탕으로 권한을 해설하는 기사이며, 오늘 새로 발생한 유출 사건을 보도하는 것이 아니다.
‘한 번’과 ‘항상’은 다시 물어보는 조건이 다르다
Meta의 공식 안전 설계는 권한이 한 번의 실행, 세션, 특정 작업, 일정 기간 또는 지속적으로 주어질 수 있다고 설명한다. 허용 범위에는 연결 서비스와 대상, 사용 목적이 포함된다. 이후 실행이 그 범위에 맞으면 진행할 수 있어, 앞서 허용한 작업마다 확인창이 뜬다고 보장하지 않는다. 원하는 제한은 대화로만 부탁하기보다 실제 승인 화면의 범위에서 확인해야 한다.
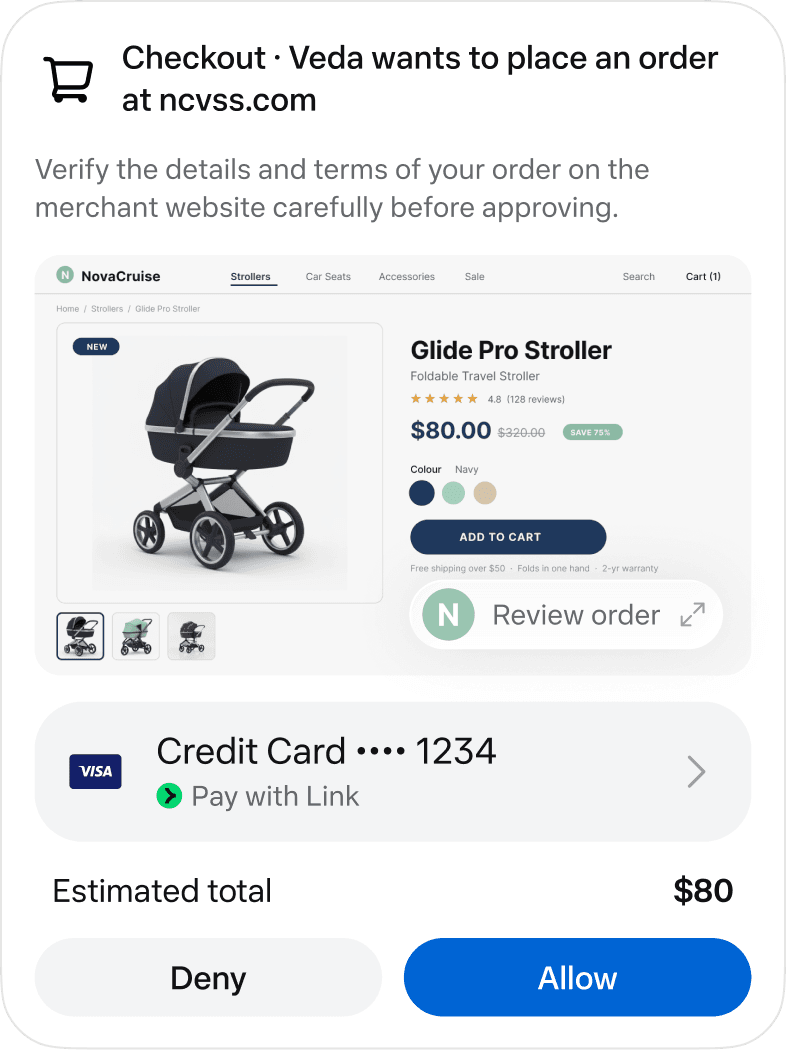
메일을 읽는 것과 보내는 것처럼 읽기·쓰기를 나눌 수 있는 서비스도 있다. 개인정보가 들어가는 외부 메시지를 맡길 때는 무엇을 읽을 수 있는지만이 아니라 무엇을 누구에게 보낼 수 있는지도 살펴봐야 한다. 결제 때 승인을 받는다는 안내를 메시지 전송에도 똑같이 적용되는 규칙으로 해석하지 않는 것이 중요하다.
권한과 실행 기록은 아바타에서 확인
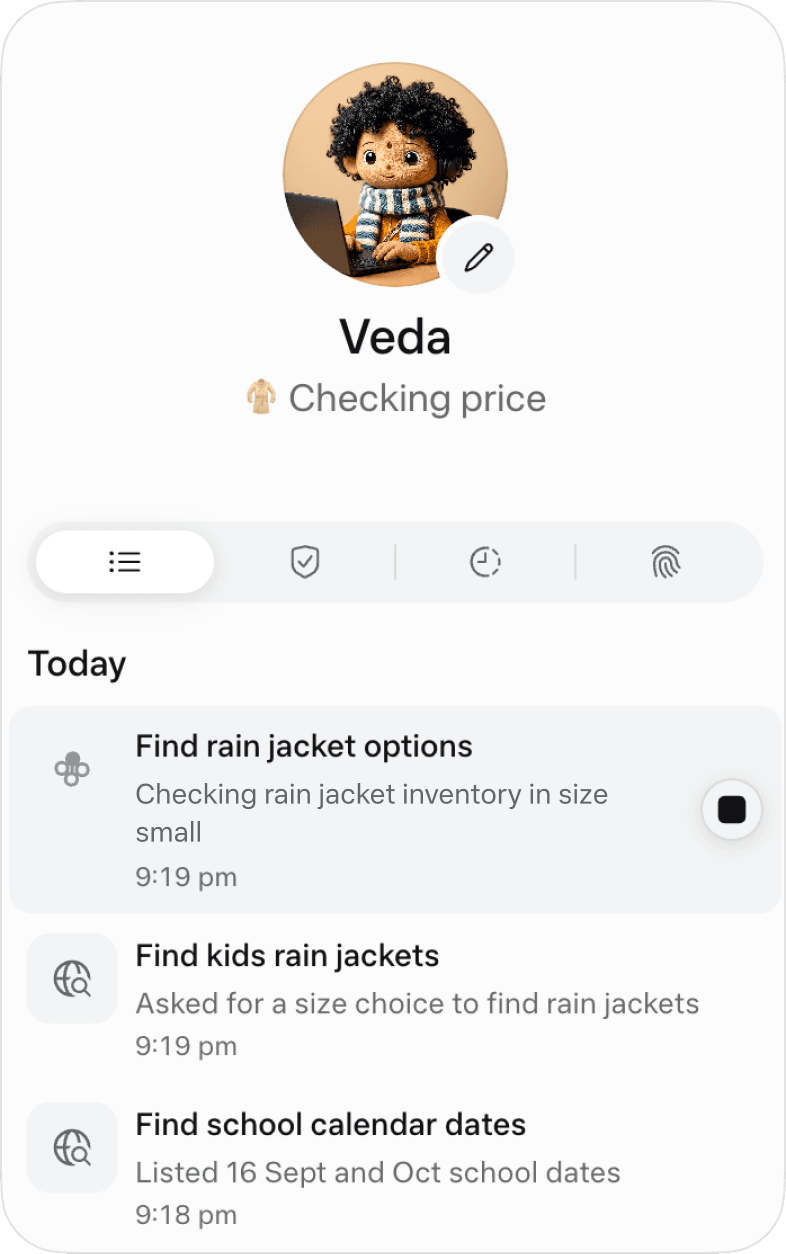
Muse 공식 디자인 소개에 따르면 아바타를 누르면 전체 활동 기록과 승인한 권한을 확인할 수 있다. AI가 이미 어떤 작업을 했는지와 앞으로 허용된 작업이 무엇인지를 따로 살펴보는 출발점이다. 화면에 현재 작업을 표시하는 것과 실제로 외부 메시지를 보내는 권한은 서로 다른 정보다.
처음 연결할 때는 필요한 작업의 대상과 기간부터 좁혀 확인하고, 끝난 뒤에는 승인 목록에 남은 지속 권한과 연결 서비스를 점검하는 편이 좋다. 공식 설계에 권한 통제가 있다는 사실이 오류가 전혀 없다는 보장은 아니다. 중요한 것은 ‘AI에게 부탁했으니 알아서 다시 묻겠지’라는 기대와 실제로 누른 허용 범위를 같다고 보지 않는 것이다.
출처로 확인한 내용
4건
Matt Robb는9월29일 후속 글에서 Allow Always를 선택했고 픽업 주소를 직접 제공했다고 설명했다.

Muse 공식 안전 설계는 한 번·세션·작업·기간·지속 권한과 허용 범위 대조를 설명한다.

Muse의 아바타를 누르면 전체 활동 기록과 승인한 권한을 볼 수 있다고 공식 디자인 소개가 안내한다.
공식 설계는 구매 결제 승인과 이미 허용한 작업을 구분한다.