 Wikimedia Commons · CC BY-SA4.0 · 원본4550×2989 보존→3840×2523 축소·JPEG재압축·변환판동일라이선스
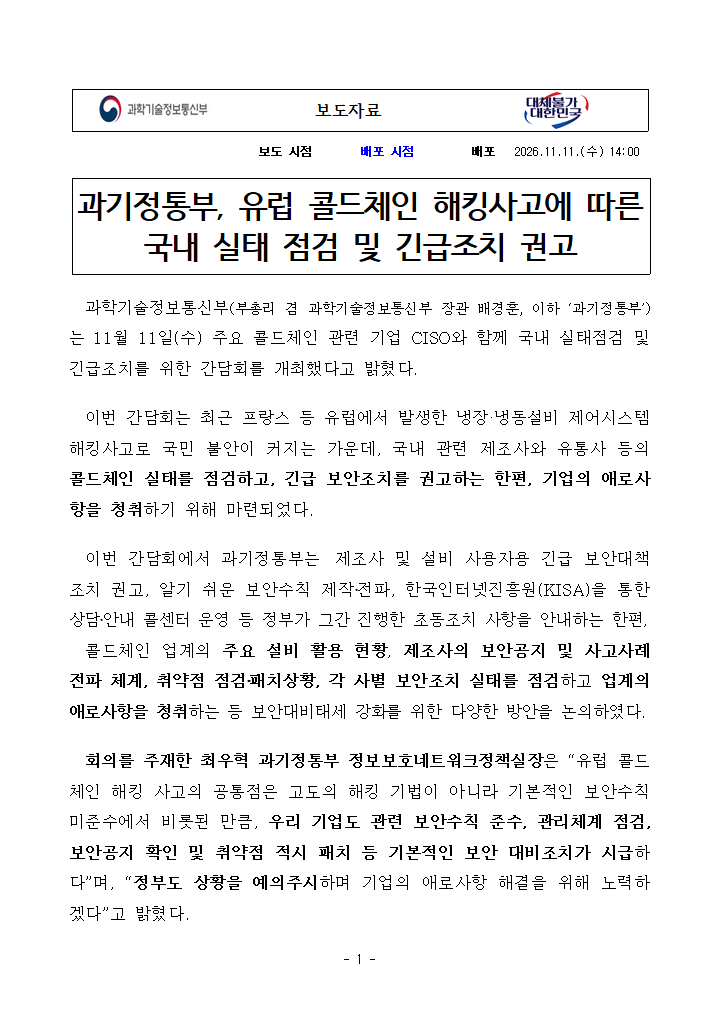
냉장고가 꺼지거나 온도 설정이 바뀌는 일은 식품 유통망 전체의 문제가 될 수 있다. 유럽에서 냉장·냉동설비 제어시스템 해킹사고가 발생한 뒤 한국 정부도 관련 기업의 대비 상태를 점검하기 시작했다. 과학기술정보통신부는11월11일 주요 콜드체인 기업의 정보보호최고책임자(CISO)와 국내 실태 점검 및 긴급조치를 위한 간담회를 열었다고 밝혔다.
설비를 누가 쓰고, 보안 공지는 어디로 전달되나
이번 점검의 대상은 냉장·냉동 상태를 유지하며 제품을 보관하고 옮기는 콜드체인 관련 제조사와 유통사다. 정부는 업계에서 쓰는 주요 설비 현황과 제조사의 보안공지·사고사례 전파 체계를 살폈다. 같은 종류의 장비에서 문제가 알려져도 실제 운영자가 공지를 받지 못한다면 대응이 늦어질 수 있기 때문이다.
설비의 취약점 점검과 패치 상태, 각 기업이 시행한 보안조치도 확인 항목에 포함됐다. 정부는 제조사와 설비 사용자에게 긴급 보안대책을 권고하고 알기 쉬운 보안수칙을 제작·전파했으며, 한국인터넷진흥원(KISA)을 통한 상담·안내 콜센터 운영 등 초동조치도 설명했다. 기업이 겪는 어려움과 필요한 지원도 함께 논의했다.
정부가 강조한 것은 기본 보안조치
회의를 주재한 최우혁 정보보호네트워크정책실장은 유럽 사고의 공통점을 고도화된 공격기법보다 기본 보안수칙 미준수에서 찾았다고 설명했다. 국내 기업에도 관리체계 점검, 제조사 보안공지 확인, 취약점의 적시 패치 같은 기본 조치를 서두를 것을 요청했다. 이는 회의에서 밝힌 정부의 판단이며 유럽의 모든 개별 사건을 독립적으로 분석한 결론으로 확대하지 않는다.
이번 발표에서 새로 확인된 사실은 국내 관련 기업을 모아 점검하고 긴급 대응을 안내했다는 것이다. 국내 설비가 이미 해킹됐거나 식품이 폐기됐다는 피해 조사 결과를 발표한 것은 아니다. 냉장 진열대의 일반 자료사진도 이번 사고 현장과 구분했다. 소비자에게 특정 식품을 버리거나 구매를 피하라는 지침 역시 이 발표에 포함돼 있지 않다.
콜드체인 보안은 매장 안 한 대의 냉장고만으로 끝나지 않는다. 제조사가 발견한 취약점과 수정 사항이 장비 사용자에게 전달되고 실제 설비에 반영되는 과정이 이어져야 한다. 이번 간담회는 그 연결이 국내 유통망에서 작동하고 있는지 확인하는 조치라는 점에서 의미가 있다.
출처로 확인한 내용
4건
과기정통부는11월11일콜드체인기업CISO와긴급점검간담회를열었다.

설비활용·보안공지전파·취약점패치·각사보안조치를점검했다.
긴급대책·알기쉬운수칙전파·KISA상담안내초동조치를설명했다.
정부는국내기업에기본수칙·관리체계·공지확인·적시패치를요청했다.